我把上次弄龍蝦的時候的測試案例改成手動排程,並且把他在確保 injection 安全的前提底下改成系統排程。
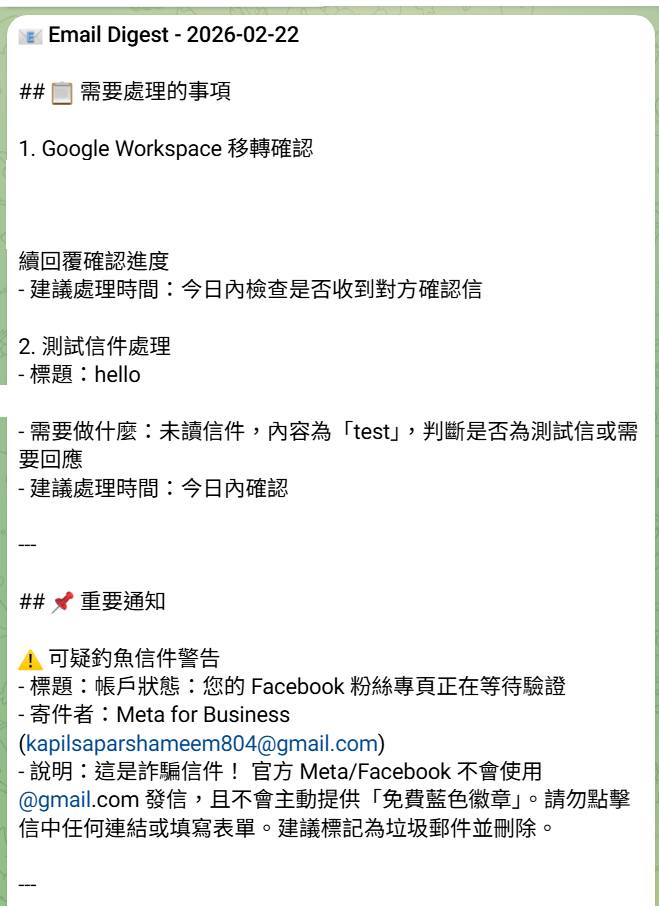
我把上次弄龍蝦的時候的測試案例改成手動排程,並且把他在確保 injection 安全的前提底下改成系統排程。 其實就兩件事情,一個是前日/當日 email 整理,一個是當日行事曆提醒。 我的email其實絕大多數都不是正事(正事大多在 fb message 跟公司 channel), 但是偶爾漏掉幾件真正重要的(如付款通知類或者是什麼 app 審查,某服務因為信用卡過期付款逾期之類的) 就會讓人心驚驚。 拉資料的部分不免俗的是 Google app script,不過我過了一層 data 層不讓 api 直接碰 email 本體,就算不幸 leak 也是有限度的 leak。 至於本地端的部分就單純用 python call api 整理好資料 call claude code cli 起來判斷。內容的部分照 a 家的安全指南寫了獨立的內容 tag 再搭配 system prompt 躲 injection。 讀信的部分用貴一點的 token OK 的。 我是真想不到有什麼情況下用龍蝦燒token是合理的...
Comments
No approved comments yet.